Ledger detalla implantes espía con LTE en carteras vendidas por CryptoBilis
Ledger detalló cómo los implantes con LTE expusieron las frases de recuperación de carteras mientras CryptoBilis detuvo las ventas y Trezor y OneKey cortaron lazos con el revendedor.
Detalles
Ledger detalló cómo los implantes con LTE expusieron las frases de recuperación de carteras mientras CryptoBilis detuvo las ventas y Trezor y OneKey cortaron lazos con el revendedor.
Los implantes maliciosos en carteras Ledger vendidas por CryptoBilis capturaron las frases de recuperación de los usuarios desde las pantallas de los dispositivos y las transmitieron a través de redes celulares, dijo el fabricante francés de carteras de hardware.
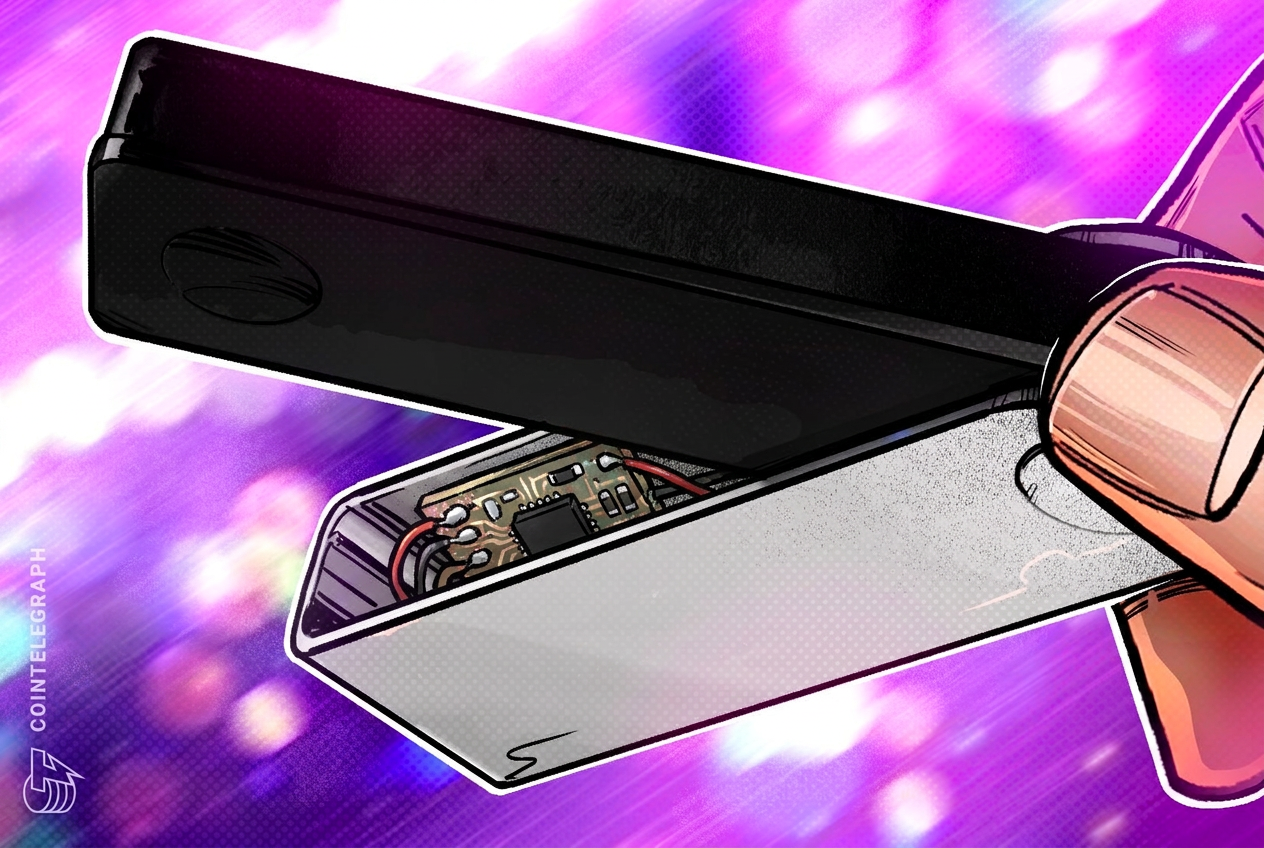
Ledger Donjon, el equipo de investigación de seguridad de la compañía, descubrió que los implantes usaban un microcontrolador para decodificar las frases de 24 palabras mostradas durante la configuración y transmitían los datos a través de redes LTE usando una tarjeta SIM integrada (eSIM), según una publicación de Ledger en X el martes.
Los implantes no comprometieron los chips de seguridad de los dispositivos ni alteraron las transacciones, dijo Ledger.
El incidente salió a la luz el viernes después de que se reportaran pérdidas de criptomonedas relacionadas con dispositivos Ledger vendidos a través de CryptoBilis, un revendedor listado como autorizado en Indonesia, Malasia y Filipinas.
Ledger confirmó el sábado que un dispositivo afectado contenía un implante no autorizado. El investigador de blockchain Specter dijo que las pérdidas podrían superar los $86 millones, mientras que el medio de ciberseguridad Yfarmx elevó su propia estimación a $103 millones. Ledger no ha confirmado el total.
Ledger dice que ha vendido más de 8 millones de carteras de hardware, dispositivos que mantienen las claves privadas de los usuarios fuera de línea y les permiten aprobar transacciones en el dispositivo.
Ledger instó a los usuarios que sospechan manipulación a contactar a su equipo de soporte y presentar un informe policial.
Ledger dirigió a los clientes preocupados que compraron dispositivos en otro lugar a una guía de inspección, que advierte que abrir un dispositivo podría dañarlo y aconseja a los usuarios respaldar primero sus frases de recuperación.
Aunque las pérdidas confirmadas hasta ahora han involucrado dispositivos vendidos por CryptoBilis, Ledger dijo que está examinando informes más allá del revendedor.
Por separado, el usuario de X Johannes publicó fotos de dos dispositivos Ledger que dijo haber comprado en tiendas separadas de MediaMarkt, una cadena europea de electrónica de consumo. Dijo que encontró implantes en ambos dispositivos. Ledger no ha confirmado si los informes europeos están vinculados al incidente de CryptoBilis.
CryptoBilis detiene todas las ventas de carteras mientras Trezor y OneKey cortan lazos
CryptoBilis dijo en una publicación en X el sábado que había suspendido las ventas y envíos de todas las marcas de carteras de hardware en Malasia, Filipinas e Indonesia, ampliando una detención anterior limitada a dispositivos Ledger.
El revendedor también cerró temporalmente sus tiendas físicas y dijo que estaba revisando sus procesos con especialistas independientes.
Relacionado: Las pruebas de implantes de Ledger ponen a los ETF de Bitcoin como soluciones de custodia más seguras que las carteras de hardware
Trezor dijo el lunes que no había recibido informes de dispositivos Trezor manipulados vendidos a través de CryptoBilis y no encontró indicios de que sus productos se vieran afectados. Sin embargo, eliminó a CryptoBilis de su red de revendedores autorizados.
OneKey tampoco reportó pérdidas de usuarios relacionadas, pero terminó la autorización de revendedor de CryptoBilis. También suspendió la incorporación de nuevos revendedores y comenzó a revisar su red de distribución existente. La compañía ofreció reemplazos gratuitos para dispositivos OneKey comprados a CryptoBilis entre el 1 de marzo y el 12 de octubre de 2026, y los clientes pueden solicitarlos hasta el 31 de diciembre.
Revista: Francia es el lugar más peligroso del mundo para los bitcoiners: 90 ataques en 7 meses
Suscríbete a las noticias diarias breves de criptomonedas de Cointelegraph
Corea del Sur busca bloquear 27 sitios web de criptomonedas, incluidos KuCoin y MEXC
La empresa de minería de criptomonedas de FTX ahora se usa para impulsar la IA
Corea del Sur busca bloquear 27 sitios web de criptomonedas, incluidos KuCoin y MEXC
La empresa de minería de criptomonedas de FTX ahora se usa para impulsar la IA
Blur está cerrando su sitio web, entonces ¿por qué celebran los coleccionistas de NFT?
El soporte del precio de BTC se mantiene antes de los datos del IPC de EE. UU.: tres cosas que los traders de Bitcoin necesitan saber esta semana
Francia es el lugar más peligroso del mundo para los bitcoiners: 90 ataques en 7 meses
Aptos lanza Encrypted Mempool para frenar el frontrunning y los ataques sándwich
Binance cerrará los servicios de grupo de minería de criptomonedas en noviembre
Cointelegraph se compromete a proporcionar periodismo independiente y de alta calidad en las industrias de criptomonedas, blockchain, IA y fintech.
Todas las noticias, reseñas y análisis se producen con total independencia e integridad periodística. Para obtener más detalles sobre nuestros estándares y procesos, lea nuestra Política Editorial.
Monedas relacionadas
Fuente
Cointelegraph RSS
Fuente: Cointelegraph RSS
Artículos relacionados
MGBX|Noticias
HTX publica su tarjeta de resultados del tercer trimestre de 2026: el volumen acumulado de negociación de TradFi se acerca a los $6B en medio de la celebración de su 13.º aniversario
MGBX|Noticias
La mayor parte del trading de acciones tokenizadas en Solana y BNB Chain ocurre fuera del horario del mercado estadounidense
MGBX|Noticias