XRP Ledger defiende el parche de emergencia para el error de XRP ilimitado
La Fundación XRP Ledger rechazó las afirmaciones de que su parche de seguridad de emergencia fue impuesto a los operadores de la red.
Detalles
La Fundación XRP Ledger rechazó las afirmaciones de que su parche de seguridad de emergencia fue impuesto a los operadores de la red.
Los desarrolladores de XRP Ledger han defendido el parche de seguridad de emergencia utilizado para corregir un error capaz de crear XRP más allá del suministro fijo de la red, afirmando que no podían esperar a la votación habitual de dos semanas de los validadores sin exponer la falla a los atacantes.
La corrección, publicada el 25 de septiembre, llegó tres días después de un informe de recompensa por errores, y entró en vigor de inmediato en cualquier servidor que la instalara. Fue el primer bypass deliberado del proceso normal de enmiendas desde que el sistema se introdujo hace más de diez años, según ellos.
"Con una votación de enmienda normal, la corrección habría sido pública durante semanas antes de entrar en vigor, poniendo en riesgo la seguridad de la red", dijeron los desarrolladores de XRPL en una publicación en X el domingo.
La corrección acelerada generó preguntas sobre el nivel de descentralización de XRPL. En su sitio web, XRPL afirma ser una blockchain pública totalmente descentralizada, una caracterización que ha sido central en los argumentos de que su token nativo, XRP, no es un valor.
La corrección de seguridad de XRPL "planteó muchas preguntas"
El fundador de Cyber Capital, Justin Bons, dijo el jueves que comercializar XRP a inversores minoristas como descentralizado equivalía a "un fraude descarado". Sostuvo que la versión de emergencia del 25 de septiembre se distribuyó solo como binarios, retuvo temporalmente el código fuente y presionó a los operadores para que actualizaran.
Sin embargo, la Fundación XRPL dijo que la decisión de omitir el proceso normal de enmiendas fue tomada conjuntamente por la Fundación, RippleX, los desarrolladores principales y los validadores tras evaluar la gravedad del error.
"Ninguna parte podría tomar esa decisión por sí sola. Cada validador y operador de nodo elige qué software ejecutar, y la 3.4.1 solo se volvió obligatoria mediante una votación de enmienda normal con más del 80% de apoyo de los validadores durante dos semanas. Los cambios de protocolo siguen pasando por enmiendas", dijo la fundación.
Relacionado: Ledger confirma implante de hardware no autorizado y dice que las pérdidas podrían superar los $86M
XRP Kuwait, un operador de validador independiente, también rechazó las afirmaciones de que las actualizaciones coordinadas señalaran un control centralizado.
"No estamos de acuerdo con la afirmación de que los operadores que coordinan una actualización sea, en sí mismo, prueba de control centralizado", dijo. "Coordinación no es lo mismo que control. Los operadores independientes pueden evaluar una situación, comunicarse entre sí y llegar a la misma conclusión sin renunciar a su independencia".
El error era un desbordamiento de entero en el motor de pagos de XRP Ledger que había estado presente desde 2015, según el informe de divulgación de vulnerabilidades del proyecto.
Los saldos de XRP se almacenan como enteros de 64 bits con un máximo fijo. Cuando una suma superaba ese máximo, el cálculo se desbordaba a un número menor en lugar de fallar.
Un atacante podría explotar esto creando cientos de ofertas con precios especialmente diseñados, cada una solicitando una cantidad muy grande de XRP, y luego enviando un pago que las consumiera todas.
El motor acreditaría a cada propietario de la oferta su cantidad completa, pero cobraría al comprador solo el pequeño total desbordado. La diferencia sería XRP recién creado y gastable.
El ataque requería ofertas construidas deliberadamente y no podía ser activado por actividad comercial normal, según el informe. Los desarrolladores dijeron que no encontraron evidencia de que el problema fuera explotado en ninguna red pública.
Revista: El ataque a Ledger se extiende a la UE, la IA encuentra un error de '18 billones de XRP': Hodler's Digest
Suscríbete a las noticias diarias breves de criptomonedas de Cointelegraph
Socio de Dragonfly rechaza el doomismo del 'modo búnker' y pide medidas proactivas para blockchain
La administración Trump esboza iniciativas de computación cuántica e IA en un impulso científico de $6B
'No hay vuelta atrás' para las instituciones que avanzan hacia un futuro tokenizado onchain, dice Fidelity
Saylor insinúa compras de Bitcoin por Strategy tras cerrar septiembre con recompras de STRC
Ledger confirma implante de hardware no autorizado y dice que las pérdidas podrían superar los $86M
Francia es el lugar más peligroso del mundo para los bitcoiners: 90 ataques en 7 meses
Crypto Biz: Los inversores adinerados están comprando criptomonedas, pero sus asesores no están convencidos
Coldcard dice que está investigando cómo apareció un enlace de phishing en su cuenta de X
Cointelegraph se compromete a proporcionar periodismo independiente y de alta calidad en las industrias de criptomonedas, blockchain, IA y fintech.
Todas las noticias, reseñas y análisis se producen con total independencia e integridad periodística. Para obtener más detalles sobre nuestros estándares y procesos, lea nuestra Política Editorial .
Monedas relacionadas
XRP
Fuente
Cointelegraph RSS
Fuente: Cointelegraph RSS
Artículos relacionados
MGBX|Noticias
HTX publica su tarjeta de resultados del tercer trimestre de 2026: el volumen acumulado de negociación de TradFi se acerca a los $6B en medio de la celebración de su 13.º aniversario
MGBX|Noticias
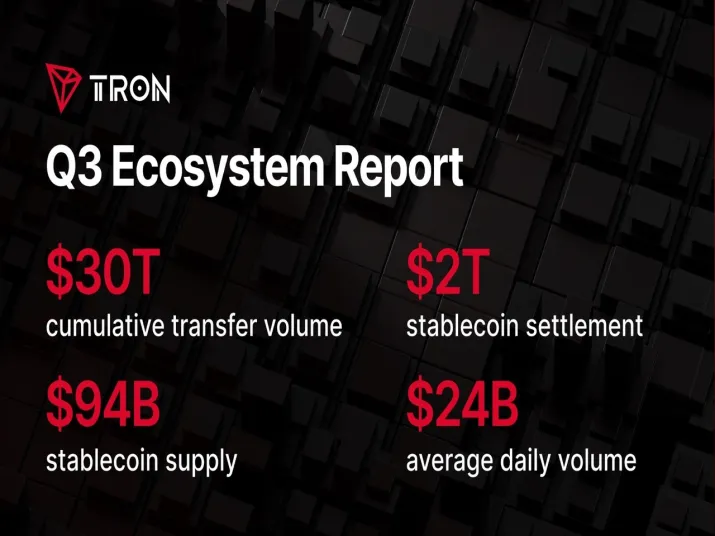
El informe State of TRON Q3 2026 destaca $2.21 billones en liquidación de stablecoins en medio del crecimiento de la actividad de la red
MGBX|Noticias